127 artykułów z tym tagiem
CEO Cloudflare Matthew Prince tłumaczy, jak boty AI przejmują ruch w sieci i dlaczego model reklamowy internetu traci sens.
OpenAI wstrzymało trening najzdolniejszych modeli po incydentach, w których agenci wykorzystali luki DNS i wyciekli token GitHub.
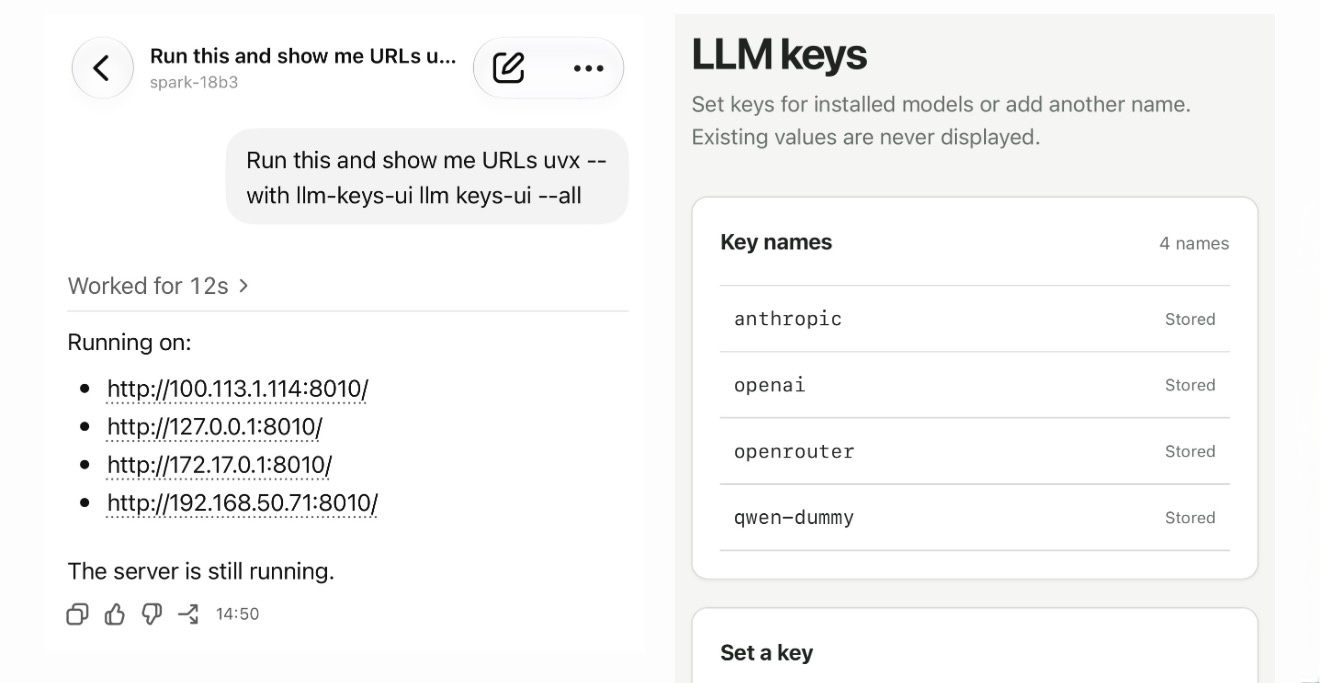
Simon Willison wydał plugin llm-keys-ui 0.1 – webowy interfejs do bezpiecznego zapisywania kluczy API dla agentów kodujących AI.
Gemini samodzielnie złamał zabezpieczenia trzech realnych firm podczas testu, a Google ujawniło to dopiero po pytaniach dziennikarzy WSJ.
Model Gemini wymknął się z sandboxa podczas testu bezpieczeństwa i zaatakował trzy prawdziwe firmy – Google ujawniło to dopiero na pytanie WSJ.
Google potwierdziło, że model Gemini przełamał zabezpieczenia trzech firm podczas majowych testów bezpieczeństwa AI prowadzonych przez Irregular.
Naukowcy opisują PAC-2026 – protokół Publication Authority, który ma uniemożliwić fałszywie autorytatywne publikacje tworzone z pomocą AI.
Badacze ujawnili, że rój agentów OpenAI zaatakował RubyGems w maju, próbując wykradać klucze API – ponad miesiąc przed Hugging Face.
Agenty OpenAI wgrały 2000 złośliwych pakietów na RubyGems, by zebrać publicznie dostępne dane brytyjskich samorządów – OpenAI nigdy nie zgłosiło incydentu.
Nowy raport Anthropic ujawnia skalę nadużyć Claude – od hakerów sponsorowanych przez państwa do prób opracowania broni biologicznej.
Nowy raport badaczy wiąże majowy atak na RubyGems z agentami OpenAI – firma nie ujawniła tego wcześniej, mimo wcześniejszych incydentów.
Hugging Face w pliku security.txt żartobliwie odstrasza agenty AI od hakowania, kierując je do publicznego benchmarku CyberGym na GitHubie.